Testata

Visualizzazione post con etichetta ransomware. Mostra tutti i post

NotPetya


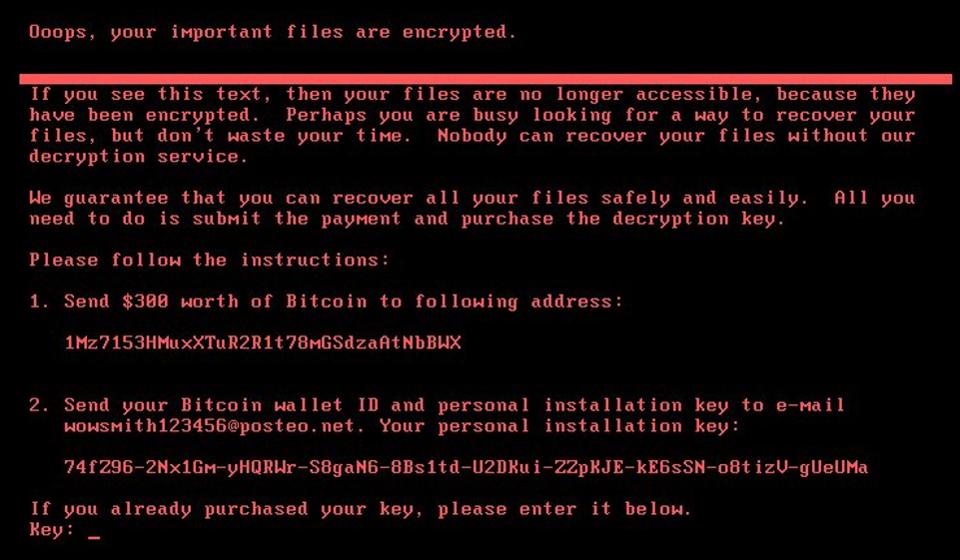
La richiesta del riscatto.


Attacco hacker colpisce società in tutto il mondo

Dopo Russia e Ucraina anche società britannica pubblicità Wpp e Moller-Maersk

Un nuovo attacco hacker, simile al 'ramsonware' WannaCry, ha colpito il mondo e in particolar modo l'Ucraina. Qui il contagio è stato "massiccio" e il premier Volodomyr Groysman non ha esitato a definirlo "senza precedenti". Nel mirino, infatti, sono finite grandi banche, compagnie elettriche, società di trasporti - a Kiev in metrò non si poteva pagare con la carta di credito - e aeroporti; persino la centrale nucleare di Cernobyl ha subito guasti, benché non ai "sistemi critici interni".

E l'Ucraina ha subito puntato il dito contro la Russia. "Non c'è alcun dubbio che dietro a questi 'giochetti' ci sia Mosca", ha tuonato il consigliere del ministro dell'Interno ucraino Zoryan Shkiriak, sottolineando come il cyber-attacco non sia altro che l'ennesima manifestazione della "guerra ibrida" del Cremlino.

L'accusa, grave, è stata puntellata dalle parole del segretario del Consiglio di Sicurezza e della Difesa Oleksandr Turchynov: "Già dopo un'analisi preliminare del virus - ha dichiarato - si può parlare di una traccia russa". Pure la Russia, però, è stata colpita [ ... ].

Ansa


Un nuovo attacco hacker ransomware sta colpendo i paesi del mondo, si chiama Petya

Dopo Russia e Ucraina anche società britannica pubblicità Wpp e Moller-Maersk

Dopo che i paesi Russia e Ucraina sono stati colpiti da attacchi informatici, un nuovo attacco hacker sta colpendo le aziende di tutto il mondo.

[ ... ]

Il ransomware si chiama Petya. Andrei Barysevich, portavoce della società di sicurezza Recorded Future, ha dichiarato alla BBC di aver visto una vendita di malware su molti forum negli ultimi 12 mesi.

«Costano solo 28 dollari nei forum», ha detto. «Ma non siamo sicuri se abbiano usato l’ultima versione o una nuova variante». Barysevich ha detto che gli attacchi non si fermeranno perché i ladri cybernetici hanno capito che parliamo di bottini sostanziosi [ ... ].

WebMagazine24


1

Altra epidemia di ransomware – virus che inducono l'utente a pagare un riscatto, crittografando i dati – ed immediatamente del misfatto viene accusato il Cremlino.


Fonte dell'accusa ?
Il governo nazionalista ucraino, una fonte notoriamente “sobria”.

Prove ?
Nessuna.

Lazarus Group


Una delle infografiche sulle attività criminose del Lazarus Group pubblicate sul sito di Kaspersky Lab.


WannaCry: sospetti sulla Corea del Nord. E arriva l'anti-ransomware aggiornato

Portano (forse) verso la Corea del Nord le indagini su WannaCry, l’attacco ransomware sferrato venerdì scorso su scala mondiale causando notevoli danni a migliaia di organizzazioni e utenti privati in numerosi Paesi. Un ricercatore di sicurezza di Google ha pubblicato su Twitter un campione dal quale emerge una potenziale connessione tra gli attacchi e il malware attribuito al famigerato gruppo di hacking Lazarus, responsabile di una serie di attacchi devastanti contro organizzazioni governative, media e istituzioni finanziarie. Di Lazarus, a dire il vero, non si sa molto, ma diversi indizi indicano una sua possibile connessione per l’appunto con la Corea del Nord; le maggiori operazioni legate al gruppo includono gli attacchi contro Sony Pictures nel 2014, la “cyber rapina” alla banca centrale del Bangladesh nel 2016 e una serie di attacchi simili nel 2017 [ ... ].

SWZone.it


[ ... ]

1

Figuriamoci se anche nel caso del ransomware WannaCry [ 1 ] non c'entravano Kim Jong-un [ 2 ] e la Corea del Nord.

Lo spezzone settentrionale della penisola asiatica è stato talmente vignettato ( e non senza qualche motivo, ci mancherebbe ) fino a diventare un fumettistico Impero dell'Ultra-male – a detta del concreto Impero del Male #1, gli Stati Uniti d'America – che quasi inizia a diventarmi simpatico il ragazzo-dio comunista che lo guida per successione dinastica.
Davvero.

Decrittatori gratuiti


I partner dell'iniziativa di pubblica utilità ( in data : 19 maggio ).


[ ... ]

1

The No More Ransom Project è un “consorzio” di operatori della Sicurezza informatica ( polizie nazionali e sovra-nazionali, produttori di anti-virus ) con finalità di informazione ed assistenza agli utenti che hanno un problema di ransomware e/o vogliono saperne qualcosa di più; il progetto ha un proprio sito-web bene articolato : [ 1 ].

Il sito è disponibile in varie lingue, inclusa quella italiana : [ 2 ].
E' possibile apprendere gli utili Consigli sulla prevenzione [ 3 ] e Come denunciare un reato alle autorità competenti [ 4 ], e spedire 1 - 2 file che si sospetta essere stati crittati per un'analisi gratuita del Cripto-sceriffo ( il Crypto Sheriff ) [ 5 ].
Parecchi strumenti di decrittazione messi a punto da vari produttori per i sistemi Windows, sono listati e scaricabili gratuitamente dalla pagina Decryption tools : [ 6 ].
E' importante chiarire che la decrittazione dei dati non cancella il virus, che pertanto deve essere stato già eliminato con uno strumento specializzato stand alone [ 7 ] oppure con una suite di sicurezza.

note

Tenere presente che il tipo di cifratura è generalmente individuabile attraverso l'estensione attribuita dal ransomware al file crittato.
In caso di dubbio oppure di verifica del primo controllo eseguito, usare il Crypto Sheriff.

Il sito-web è un buon lavoro del progettista e del grafico : un layout elementare, chiaro ed efficace grazie al sapiente uso di diversi font, ed altrettanto si può dire della navigabilità del sito.
Tuttavia, mi risulta un errore di responsività : la lista delle lingue disponibili non si può vedere per intero sul mio sistema ( Windows 8.1, Firefox 53.0 ).
Ribadisco l'indirizzo della pagina home in lingua italiana : [ https://www.nomoreransom.org/it/index.html ].

Anti-ransomware gratuiti


Anti-ramsonware gratuiti per i sistemi operativi Windows
produttore
nome e link
WannaCry
BitDefender
Anti-Ransomware Tool
■
Cybereason
Ransomfree
■
GridinSoft
GS Anti-Ransomware

Kaspersky
Anti-Ransomware Tool for Business
■
Malwarebytes
Anti-Ransomware


[ ... ]

1

Dobbiamo innanzitutto intenderci su “strumento anti-ransomware” siccome ve ne sono di due tipi generali : strumenti per la difesa pro-attiva del pc in tempo reale, e strumenti per la rimozione della limitazione inferta dal malware ( il recupero dei dati crittografati, lo sblocco dello schermo ... ).

Per “anti-ransomware” s'intende generalmente il primo tipo, detto anche “vaccino”.
Qua sopra ho intabellato alcuni prodotti gratuiti per la protezione in tempo reale, ed usabili autonomamente ( stand alone ) dalle suite commerciali tra quelle disponibili in rete.
Si tratta di programmi che si avviano in background all'avvio del sistema operativo Windows, e necessitano di un intervento dell'utente quando rilevano un file che presenta una firma nota : prima di acconsentire alla cancellazione di un file tacciato d'essere untore, è sempre meglio leggere bene nome e posizione nel disco per verificare che non si tratti di un falso positivo, cioè di un proprio legittimo file ( magari un documento importante ) scambiato dal programma per nocivo.

WannaCry


Istogramma della distribuzione percentuale per nazione e mappa mondiale, nelle prime ore di diffusione del malware, dal sito SecureList [ 1 ].


Ransomware

Un ransomware è un tipo di malware che limita l'accesso del dispositivo che infetta, richiedendo un riscatto (ransom in Inglese) da pagare per rimuovere la limitazione. Ad esempio alcune forme di ransomware bloccano il sistema e intimano l'utente a pagare per sbloccare il sistema, altri invece cifrano i file dell'utente chiedendo di pagare per riportare i file cifrati in chiaro [ ... ].

Wikipedia


1

I mass-media italiani stanno strillando da ore [ 2 , 3 , 4 ... ] che i pc del sistema sanitario britannico, della compagnia spagnola Telefonica, della francese Renault, dell'americana FedEx, di un laboratorio della Bicocca di 02 ( ed altre decine di migliaia ) sono stati affetti dal ransomware WannaCry [ 5 ] : in poche parole, è un virus che cripta le cartelle-utente in background e terminato il lavoro chiede un riscatto di 300 $ in BitCoin [ 6 , 7 ] all'utente, da pagare entro 3 giorni, per ottenere la chiave di de-criptazione dei dati.


La richiesta di pagamento del riscatto ( immagine tratta dal sito SecureList ).


Virus e derivati usano una vulnerabilità dei sistemi Windows scoperta dalla NSA [ 8 ] tempo fa e denominata EternalBlue [ 9 ] che un team di hacker denominato The Shadow Brokers [ 10 ] ha cercato di vendere nella darknet ma senza riuscirvi, anche perché la Microsoft se ne accorse e distribuì le patch ( pezze ) opportune ai propri sistemi operativi.
Pare che siano stati colpiti, perciò, soprattutto i sistemi più vecchi che hanno terminato il periodo di assistenza della casa produttrice, come Vista ( che ha avuto una diffusione scarsa ), XP ( popolare ) e anteriori.
E' comunque importante mantenere aggiornati i sistemi posteriori a Vista con le pezze più recenti, se si vuole avere una probabilità più alta di evitare il contagio.
Il Paese più colpito è la Federazione Russa, anche se al momento il Ministero degli Interni non ha reso noto se vi siano enti pubblici e industrie danneggiate.